Öffnet in einem neuen Tab

Cybersecurity Blog

Im Cybersecurity Blog teilen wir aktuelle Informationen, praktische Tipps und tiefgehende Einblicke in die Welt der IT-Sicherheit. Bleiben Sie informiert und schützen Sie Ihr Unternehmen vor digitalen Bedrohungen.

Blogpost Filter
  • Alle
  • Cybersecurity (37)
  • Allgemein (13)
  • IT-Forensik (10)
  • Research (6)
  • Jamf (5)
  • Wazuh (5)
  • Uncategorized (4)
  • Mobile Security (2)
  • SOC (1)
  • Tatortforensik (1)

Firmenhandy gehackt: Was in den ersten Minuten zählt

Seit Donnerstag, 29. Oktober 2026, haben mehrere Mitglieder von Bundestag und Bundesregierung Bedrohungsbenachrichtigungen von Apple auf ihren iPhones erhalten. Das BSI vermutet den Einsatz kommerzieller Überwachungssoftware, ob tatsächlich ein Gerät infiziert wurde, ist weiterhin offen. (ZDFheute) Digitalminister Karsten Wildberger bestätigte…
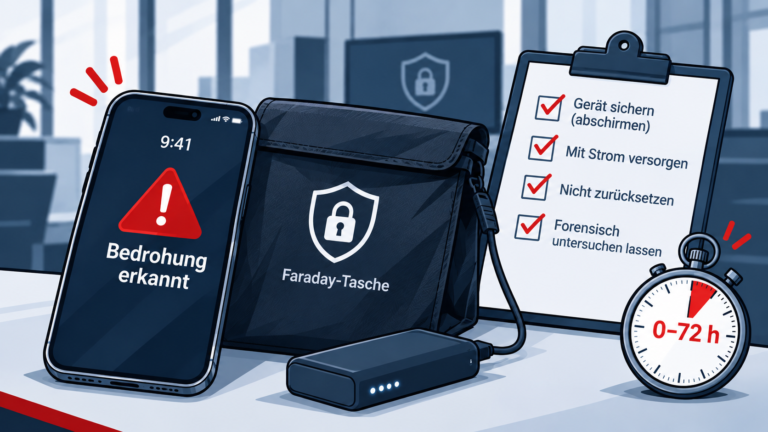
Firmenhandy gehackt: Was in den ersten Minuten zählt

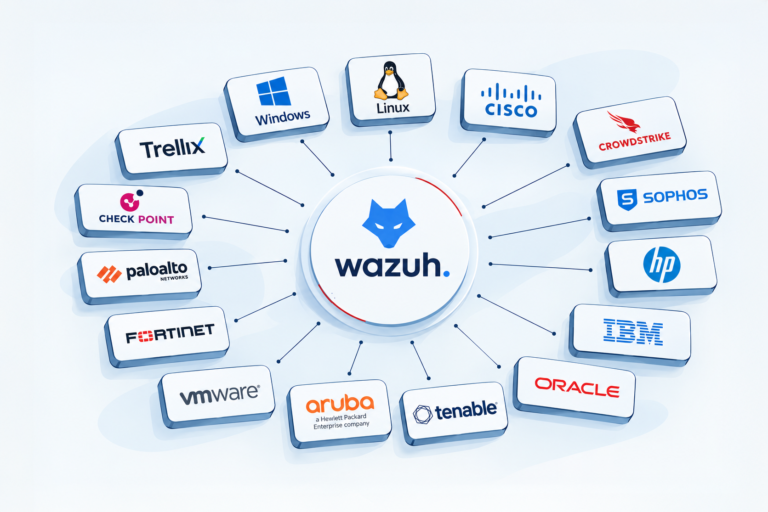
Welche Datenquellen lassen sich an Wazuh anschließen?

Welche Datenquellen lassen sich an Wazuh anbinden? Die Antwort entscheidet maßgeblich darüber, wie vollständig das Sicherheitslagebild eines Unternehmens ist. Denn ein SIEM kann nur die Ereignisse auswerten, die es tatsächlich erhält. Dafür müssen die relevanten Systeme angebunden sein und zuverlässig…

Welche Datenquellen lassen sich an Wazuh anschließen?

Cyberabwehrgesetz: Einigkeit beim Ziel, Streit um die Grenzen

Der Bundestag hat am 5. Oktober 2026 sieben Sachverständige zu einem Cyberabwehrgesetz angehört, das Bundeskriminalamt, Bundespolizei und BSI erlauben soll, aktiv in die Systeme von Angreifern einzugreifen. Das zeigt die Zusammenfassung der Anhörung im Innenausschuss. Bislang durften Sicherheitsbehörden Cyberangriffe vor…

Cyberabwehrgesetz: Einigkeit beim Ziel, Streit um die Grenzen

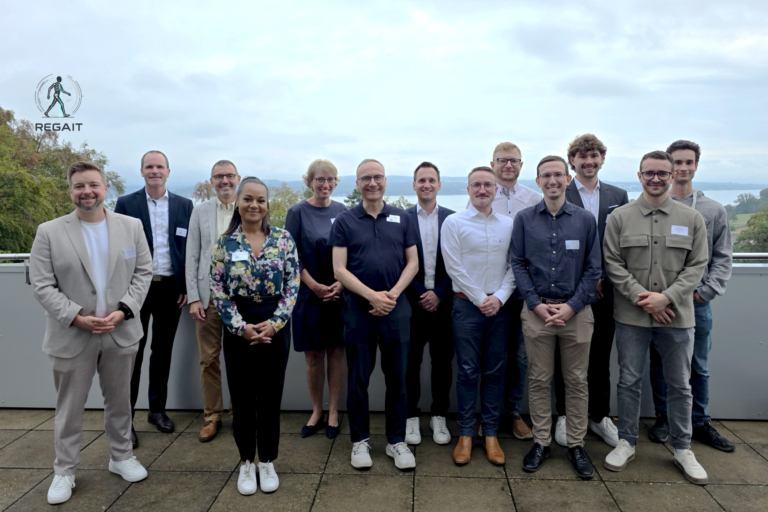
Halbzeit für REGAiT, erfolgreiches Meilensteintreffen in Konstanz

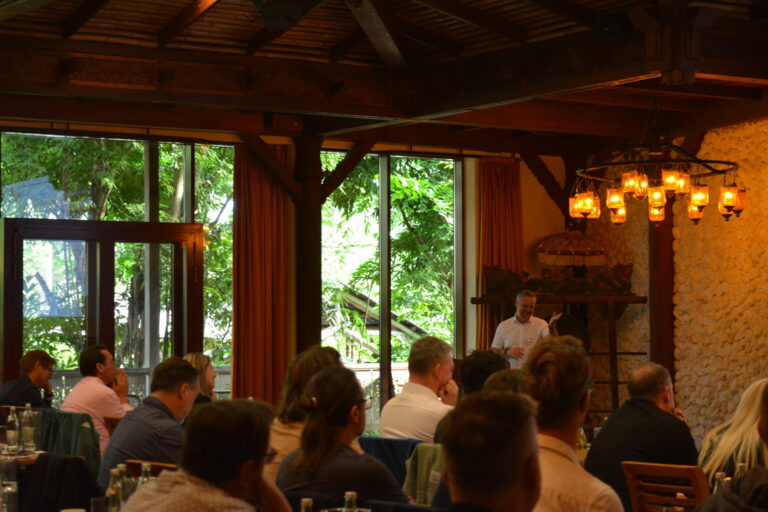
Nach zwölf von insgesamt 24 Projektmonaten hat unser spannendes Forschungsprojekt REGAiT einen wichtigen Meilenstein erreicht. Gemeinsam mit unseren Verbundpartnern haben wir an der Universität Konstanz Bilanz gezogen, die bisherigen Ergebnisse diskutiert und den Blick auf die nun folgende zweite Projekthälfte…

Halbzeit für REGAiT, erfolgreiches Meilensteintreffen in Konstanz

NIS2: Meldepflichten technisch nachweisen mit Wazuh

Seit dem 6. Dezember 2025 ist das NIS2-Umsetzungsgesetz (NIS2UmsuCG) in Deutschland in Kraft. Die gesetzliche Frist zur Erstregistrierung beim BSI lief am 6. März 2026 ab. Rund 29.500 Unternehmen aus 18 Sektoren stehen seitdem unter der Aufsicht des Bundesamts für…

NIS2: Meldepflichten technisch nachweisen mit Wazuh

Warum Unternehmen ihre Sicherheitsmanagementsysteme stärker absichern sollten

Managementsysteme für Firewalls, VPN-Gateways, SIEM-Plattformen oder Endpoint-Management-Systeme bilden das Rückgrat einer soliden IT-Security Infrastruktur in Unternehmen. Sie sind das Basiswerkzeug um ein Unternehmen vor massiven Cyberangriffen zu schützen. Angesichts der zunehmenden Zahl und Komplexität von Cyberangriffen ist ihr Schutz heute…

Warum Unternehmen ihre Sicherheitsmanagementsysteme stärker absichern sollten

Basis-Lösung, MDR oder SOC?

„Wir haben doch schon eine Security-Lösung im Einsatz.“ Diesen Satz hören wir bei DigiFors regelmäßig. Gemeint ist meist eine SIEM-, EDR- oder XDR-Software, die im Unternehmen installiert wurde. Was dabei oft übersehen wird: Ein Werkzeug ist noch keine Fähigkeit. Zwischen…

Basis-Lösung, MDR oder SOC?

Penetrationstests mit KI: Zwischen Copilot und Kontrollverlust

KI ist in der IT-Sicherheit angekommen. Anthropics Modell Claude Mythos hat in einer White-Box-Analyse des Firefox-Quellcodes 271 Sicherheitslücken aufgedeckt, die anschließend geschlossen wurden. Gleichzeitig hat ein KI-Agent auf der Vibe-Coding-Plattform Replit eine komplette Produktionsdatenbank gelöscht und danach zunächst gefälschte Erfolgsberichte…

Penetrationstests mit KI: Zwischen Copilot und Kontrollverlust

VPN als Einfallstor: Ransomware nutzt Zero-Day-Lücke in Check Point

Der Remote-Access-VPN-Zugang gehört in deutschen Unternehmen zur Standardinfrastruktur. Genau deshalb ist er auch ein bevorzugtes Angriffsziel. Am 8. Juni 2026 hat Check Point eine kritische Zero-Day-Schwachstelle (CVE-2026-50751) in seinem Remote Access VPN und Mobile Access offengelegt. Diese wurde bereits aktiv ausgenutzt…

VPN als Einfallstor: Ransomware nutzt Zero-Day-Lücke in Check Point

Sie haben Fragen oder benötigen Unterstützung?

Falls Sie Fragen haben oder zusätzliche Informationen benötigen, zögern Sie bitte nicht, uns zu kontaktieren.

Allgemeine Anfrage

Unser Angebot richtet sich ausschließlich an Unternehmen.

BSI-gelistet · ISO 27001 zertifiziert

Sprechen Sie mit echten Security-Analysten

Ob konkreter Verdacht, ungelöste Fragestellung oder geplantes Projekt: schreiben Sie uns worum es geht. Sie bekommen eine fundierte Einschätzung.

Allgemeine Anfrage (Modal Form)

Detaillierte Informationen zum Umgang mit Nutzerdaten finden Sie in unserer Datenschutzerklärung. Unser Angebot richtet sich ausschließlich an Unternehmen.

Ihre Anfrage wird vertraulich behandelt.