Seit Donnerstag, 29. Oktober 2026, haben mehrere Mitglieder von Bundestag und Bundesregierung Bedrohungsbenachrichtigungen von Apple auf ihren iPhones erhalten. Das BSI vermutet den Einsatz kommerzieller Überwachungssoftware, ob tatsächlich ein Gerät infiziert wurde, ist weiterhin offen. (ZDFheute)
Digitalminister Karsten Wildberger bestätigte den Vorfall tags darauf gegenüber dem ZDF. Weltweit gingen solche Warnungen laut Apple an Betroffene in 99 Ländern. Die naheliegende erste Frage lautet: Ist das eigene Gerät betroffen. In der forensischen Praxis stellt sich danach fast immer eine zweite, wichtigere Frage: Wie sichert man die Daten eines verdächtigen Smartphones so, dass sie später vor Gericht Bestand haben. Das betrifft nicht nur Politiker. Jedes Unternehmen, das im Verdachtsfall ein Firmenhandy sicherstellen muss, etwa nach einer möglichen Kompromittierung oder im Rahmen interner Ermittlungen, steht vor demselben Problem.
Die Uhr tickt ab der Sicherstellung
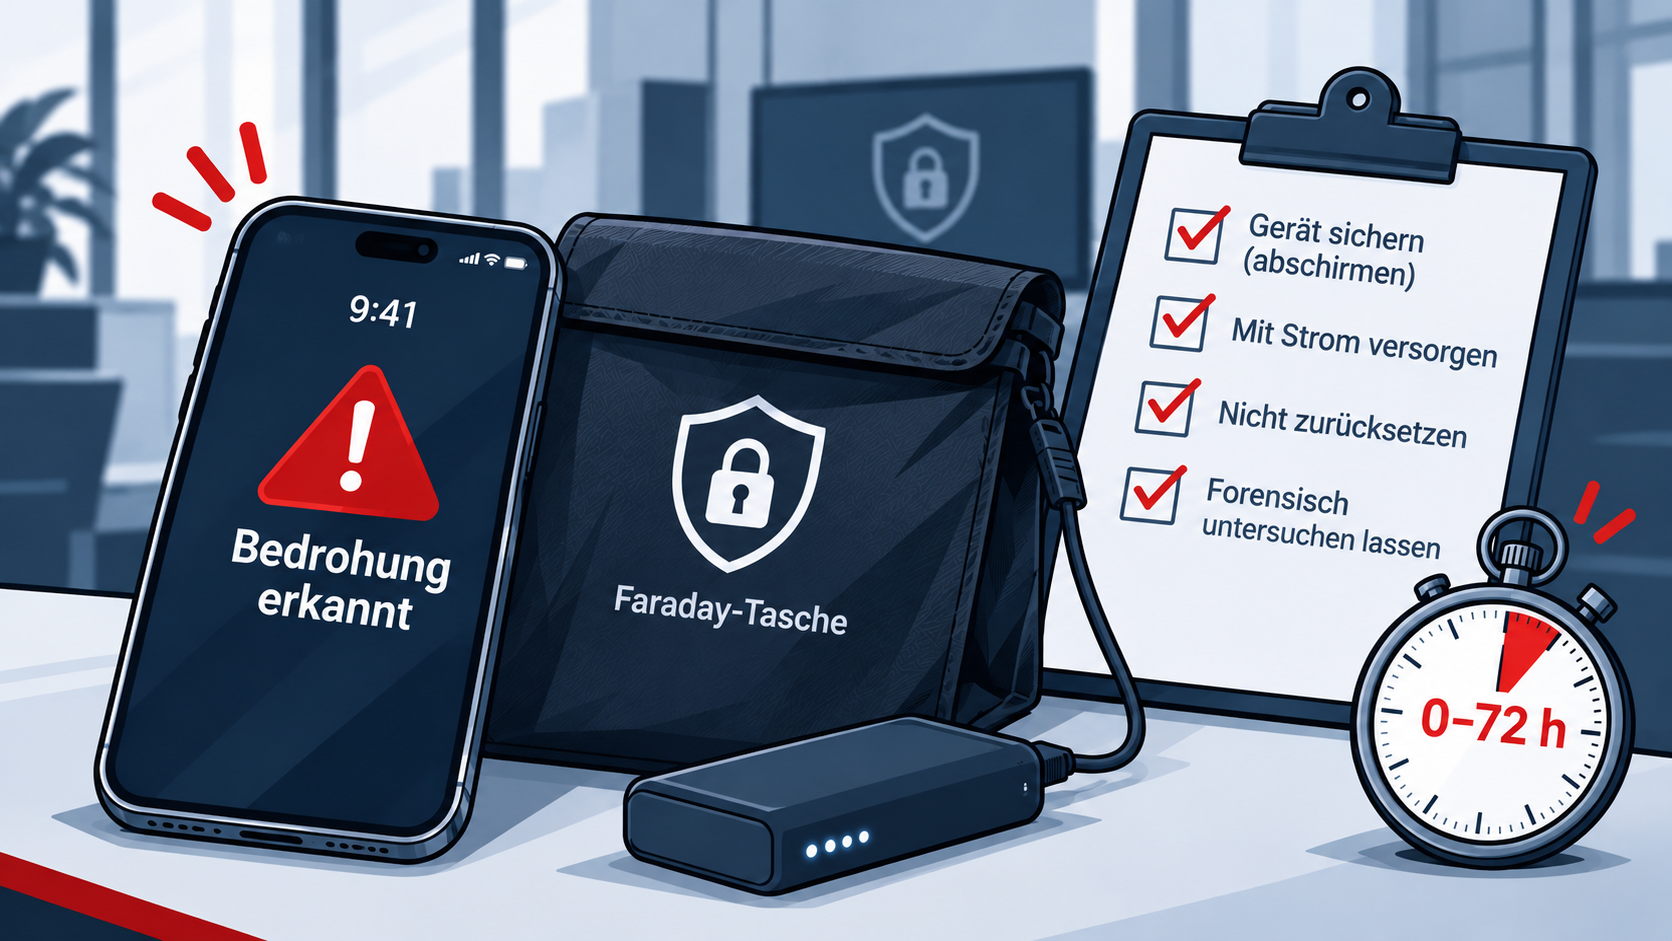
Ein sichergestelltes Smartphone gehört sofort in eine Faraday-Tasche. Ohne Abschirmung kann das Gerät aus der Ferne gesperrt oder gelöscht werden. Gleichzeitig braucht es durchgehend Strom, am besten über eine Powerbank in der Tasche. Ein Gerät, das seit dem letzten Neustart schon einmal entsperrt wurde, hält die Verschlüsselungscodes im Arbeitsspeicher. Nach einem Neustart sind diese Codes weg, die forensische Auswertung wird dadurch erheblich schwerer.
Aktuelle iPhones verschärfen das Problem von selbst: Seit iOS 18 starten sie nach 72 Stunden ohne Entsperrung automatisch neu. Dieses sogenannte Inactivity Reboot wurde von der Forensikfirma Magnet Forensics bestätigt und von der Sicherheitsforscherin Jiska Classen öffentlich demonstriert (TechCrunch). Nach dem Neustart wechselt das Gerät in einen Zustand, in dem deutlich weniger Daten zugänglich sind.
Ausschalten, kurz hineinschauen oder den Akku leerlaufen lassen: Jeder dieser Fehler kann einen Fall kosten, bevor die eigentliche Untersuchung überhaupt beginnt.
Kein Werkzeug deckt alles ab
Für die Extraktion nutzen Forensiklabore Spezialwerkzeuge wie Cellebrite UFED, MSAB XRY oder Magnet GrayKey. Welches Gerätemodell, welche Betriebssystemversion und welcher Sperrzustand unterstützt werden, ändert sich mit jedem Update der Hersteller. Verlässliche forensische Arbeit bedeutet deshalb, mehrere Werkzeuge einzusetzen, Ergebnisse gegeneinander zu prüfen und jeden Schritt mit Hashwerten zu dokumentieren. Nur so lässt sich im Nachhinein beweisen, dass die Daten seit der Sicherstellung unverändert geblieben sind.
Chip-Off ist kein Generalschlüssel mehr
Früher war dasAuslöten des Speicherchips die letzte Rettung bei defekten Geräten. Bei modernen iPhones und Android-Geräten ist der Speicher jedoch hardwaregebunden verschlüsselt, der Schlüssel steckt im Prozessor. Wer nur den Chip ausliest, hält verschlüsselten Datensalat in der Hand, keine lesbaren Inhalte. Chip-Off bleibt wertvoll bei älteren Geräten, Navigationssystemen, Drohnen oder anderer IoT-Hardware ohne vergleichbare Verschlüsselung. Der Eingriff ist aber irreversibel, ein zweiter Versuch ist nach einem Fehlschlag nicht mehr möglich.
Was tun im Verdachtsfall
Im Verdachtsfall zählt die Reihenfolge: Gerät nicht zurücksetzen, nicht durchsuchen, nicht einfach neu aufsetzen, sondern abschirmen, mit Strom versorgen und untersuchen lassen. Wer das Gerät neu aufsetzt, löscht die Spuren, bevor überhaupt geklärt ist, ob ein Angriff erfolgreich war. Eine einsatzbereite Faraday-Tasche gehört deshalb griffbereit ins Unternehmen, bevor der Verdachtsfall eintritt, etwa von faraday-bags.de.
Die erste Antwort auf die Frage, ob ein Gerät infiziert ist, liefert bei DigiFors die Partnerschaft mit Jamf: Jamf Mobile Forensics ist in das Cyber Defense Center integriert und untersucht iPhones und Android-Geräte aus der Ferne auf Spuren von Spyware wie Pegasus, Predator oder Graphite, ohne Jailbreak und ohne Zugriff auf Passwörter, Fotos oder Nachrichten. Bestätigt sich der Verdacht, beginnt die eigentliche forensische Arbeit: die Sicherung und Auswertung durch die IT-Forensiker, damit aus hunderttausenden Nachrichten, Standortdaten und App-Datenbanken eine belastbare, gerichtsfeste Zeitleiste entsteht. Unternehmen, die diesen Ablauf vertraglich absichern wollen, können das über den Notfallservice-Vertrag tun.
Verdacht auf Kompromittierung?
Melden Sie sich unter der DigiFors-Notfallnummer, bevor Sie das Gerät ausschalten, zurücksetzen oder selbst durchsuchen.