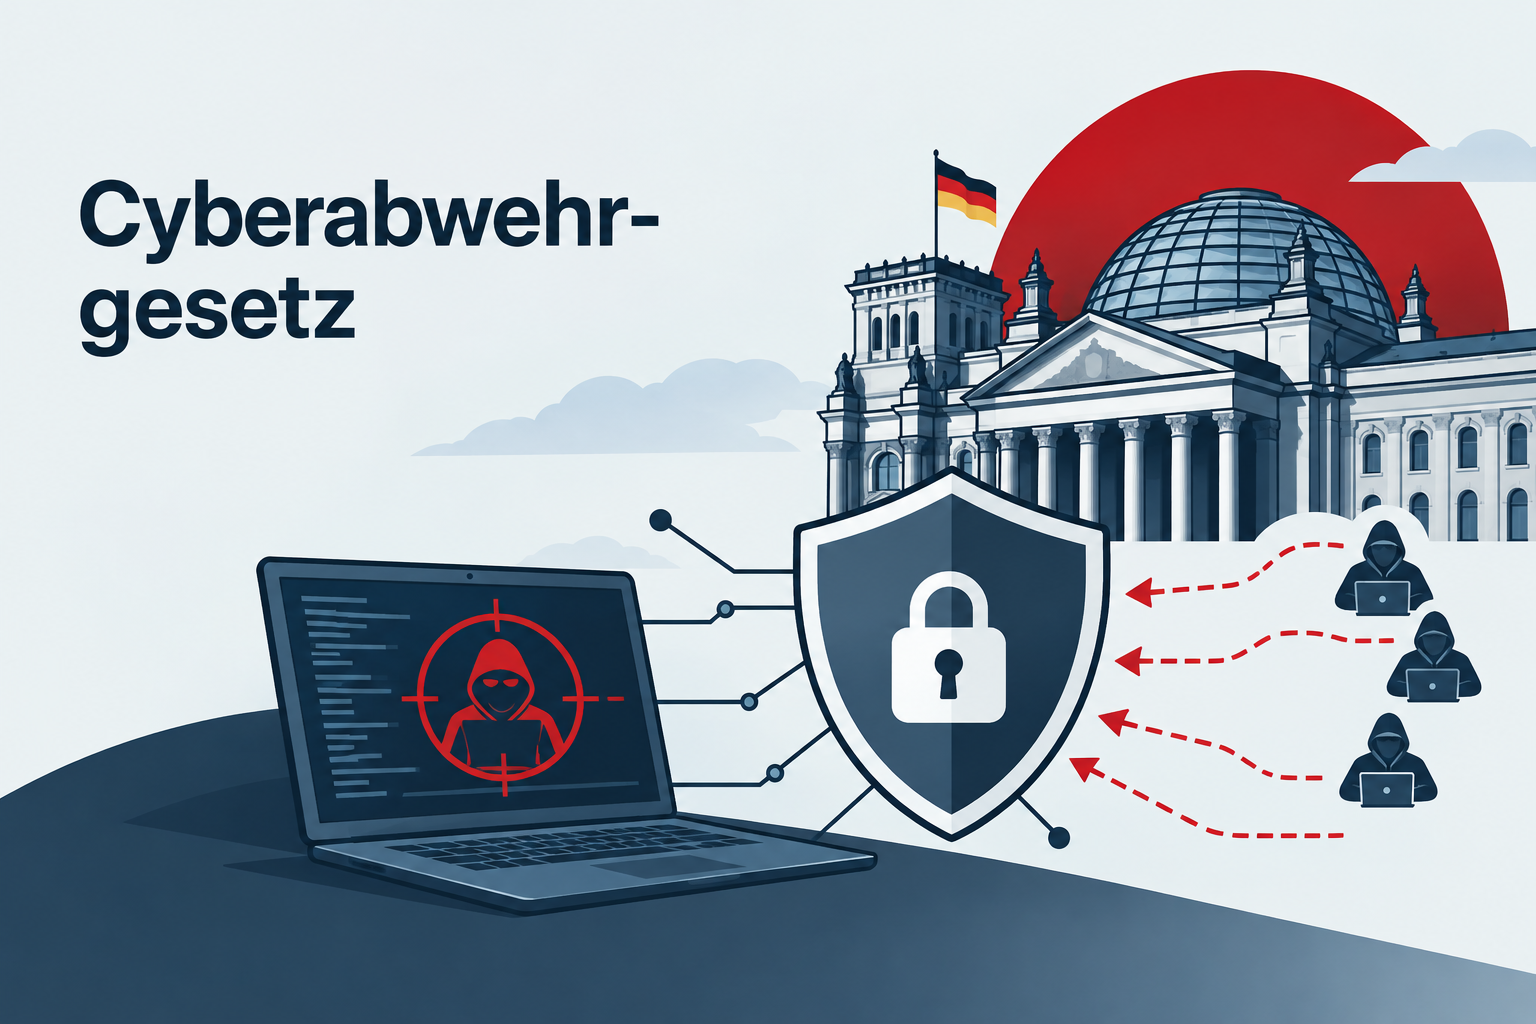
Der Bundestag hat am 5. Oktober 2026 sieben Sachverständige zu einem Cyberabwehrgesetz angehört, das Bundeskriminalamt, Bundespolizei und BSI erlauben soll, aktiv in die Systeme von Angreifern einzugreifen. Das zeigt die Zusammenfassung der Anhörung im Innenausschuss.
Bislang durften Sicherheitsbehörden Cyberangriffe vor allem dokumentieren und abwehren, nicht aber technisch in sie eingreifen. Das soll sich ändern. Für Unternehmen ist dabei vor allem eine geplante Neuerung relevant: Das BSI soll Unternehmen künftig auf eigenen Wunsch aktiv unterstützen können. Ob und wann das Gesetz kommt, ist offen, an der Richtung gibt es aber kaum Zweifel.
Was für Unternehmen neu wäre
Nach dem Gesetzentwurf könnte das BSI Unternehmen künftig auf eigenen Wunsch unterstützen: Es dürfte die Systeme eines betroffenen Unternehmens nach Spuren eines vorbereiteten Angriffs durchsuchen, etwa nach Hintertüren, die Angreifer bereits platziert haben. Im Ernstfall wäre das eine zusätzliche Prüfmöglichkeit neben der eigenen oder einer beauftragten Incident Response.
Eine Voraussetzung bleibt entscheidend: Eine externe Prüfung kann nur dort ansetzen, wo ein Unternehmen seine Systeme bereits ausreichend dokumentiert, etwa durch laufendes Monitoring und vollständige Protokollierung. Ohne diese Grundlage läuft auch ein zusätzliches Prüfangebot des BSI ins Leere. Details dazu nennt die Zusammenfassung der Anhörung im Innenausschuss.
Neue Befugnisse für BKA, Bundespolizei und BSI
Der Gesetzentwurf der Bundesregierung gibt auch Bundespolizei und BKA neue technische Mittel. Sie sollen Datenverkehr umleiten, einschränken oder blockieren sowie IT-Systeme stilllegen können, wenn von ihnen eine Gefahr ausgeht. Die neuen Befugnisse der Bundespolizei gelten dabei nur für die Gefahrenabwehr, nicht für die Strafverfolgung. Laut der Ankündigung des Bundestags zum Gesetzentwurf reichen vorbeugende Maßnahmen in den eigenen IT-Systemen gegen groß angelegte Angriffe nicht mehr aus, weshalb zusätzliche Wege nötig seien, um Angriffe zu stoppen.
Breite Zustimmung, Streit über die Kontrolle
In der Anhörung des Innenausschusses war das Ziel kaum umstritten. BKA-Präsident Holger Münch nannte das Gesetz eine überfällige Lücke, die jetzt geschlossen wird, weil Gefahrenabwehr und Strafverfolgung künftig beim BKA zusammenlaufen und die Behörde dadurch schneller reagieren könne. Der Chaos Computer Club unterstützt das Ziel zwar ebenfalls, lehnt die aktiven Abwehrmaßnahmen in dieser Form aber ab und warnt vor Fehlern bei der Zuordnung von Angriffen sowie vor Schäden bei unbeteiligten Dritten. Mehrere Rechtsexperten forderten zudem eine strengere richterliche Kontrolle, bevor Behörden in fremde IT-Systeme eingreifen dürfen. Alle schriftlichen Stellungnahmen zur Anhörung sind beim Bundestag einsehbar.
Was Sie jetzt tun können
Unabhängig vom Ausgang des Gesetzgebungsverfahrens lohnt sich schon jetzt ein Blick auf die eigene Reaktionsfähigkeit: Wie vollständig ist Ihr Monitoring, wie lange werden Protokolldaten aufbewahrt, und wie schnell ließe sich im Ernstfall nachvollziehen, was in Ihren Systemen passiert ist?
Diese Grundlagen entscheiden nicht nur über Ihre eigene Reaktionsgeschwindigkeit bei einem Angriff. Sie entscheiden auch darüber, ob externe Unterstützung, etwa durch das BSI oder einen spezialisierten Incident-Response-Dienstleister, im Ernstfall schnell greifen kann.
Nach der Anhörung liegt der Entwurf weiter beim Innenausschuss. Einen Abstimmungstermin gibt es noch nicht, Änderungen sind möglich, etwa bei den Kontrollmechanismen oder der Aufgabenteilung zwischen Bund und Ländern.
Vorbereitung zahlt sich aus, unabhängig vom Gesetz
Ob das Cyberabwehrgesetz in dieser Form kommt oder nicht: Eine schnelle, dokumentierte Reaktionsfähigkeit bleibt in jedem Fall die Grundlage, auf der jede weitere Unterstützung aufbaut, ob durch das BSI oder einen eigenen Dienstleister. Mit dem Notfallservice-Vertrag bietet DigiFors Unternehmen eine Möglichkeit, diese Reaktionsfähigkeit vertraglich abzusichern, bevor der Ernstfall eintritt.
Vorbereitet statt überrascht
Im Ernstfall zählt, wie schnell Sie Angriffe erkennen und darauf reagieren können. DigiFors unterstützt Sie mit Incident Response bei der Analyse, Eindämmung und Aufklärung von Cyberangriffen.