Nur rund 5% der Unternehmen in Deutschland sind gegen die Folgen eines Cyberangriffs versichert. Das bestätigt aktuell der Gesamtverband der Deutschen Versicherungswirtschaft (GDV).
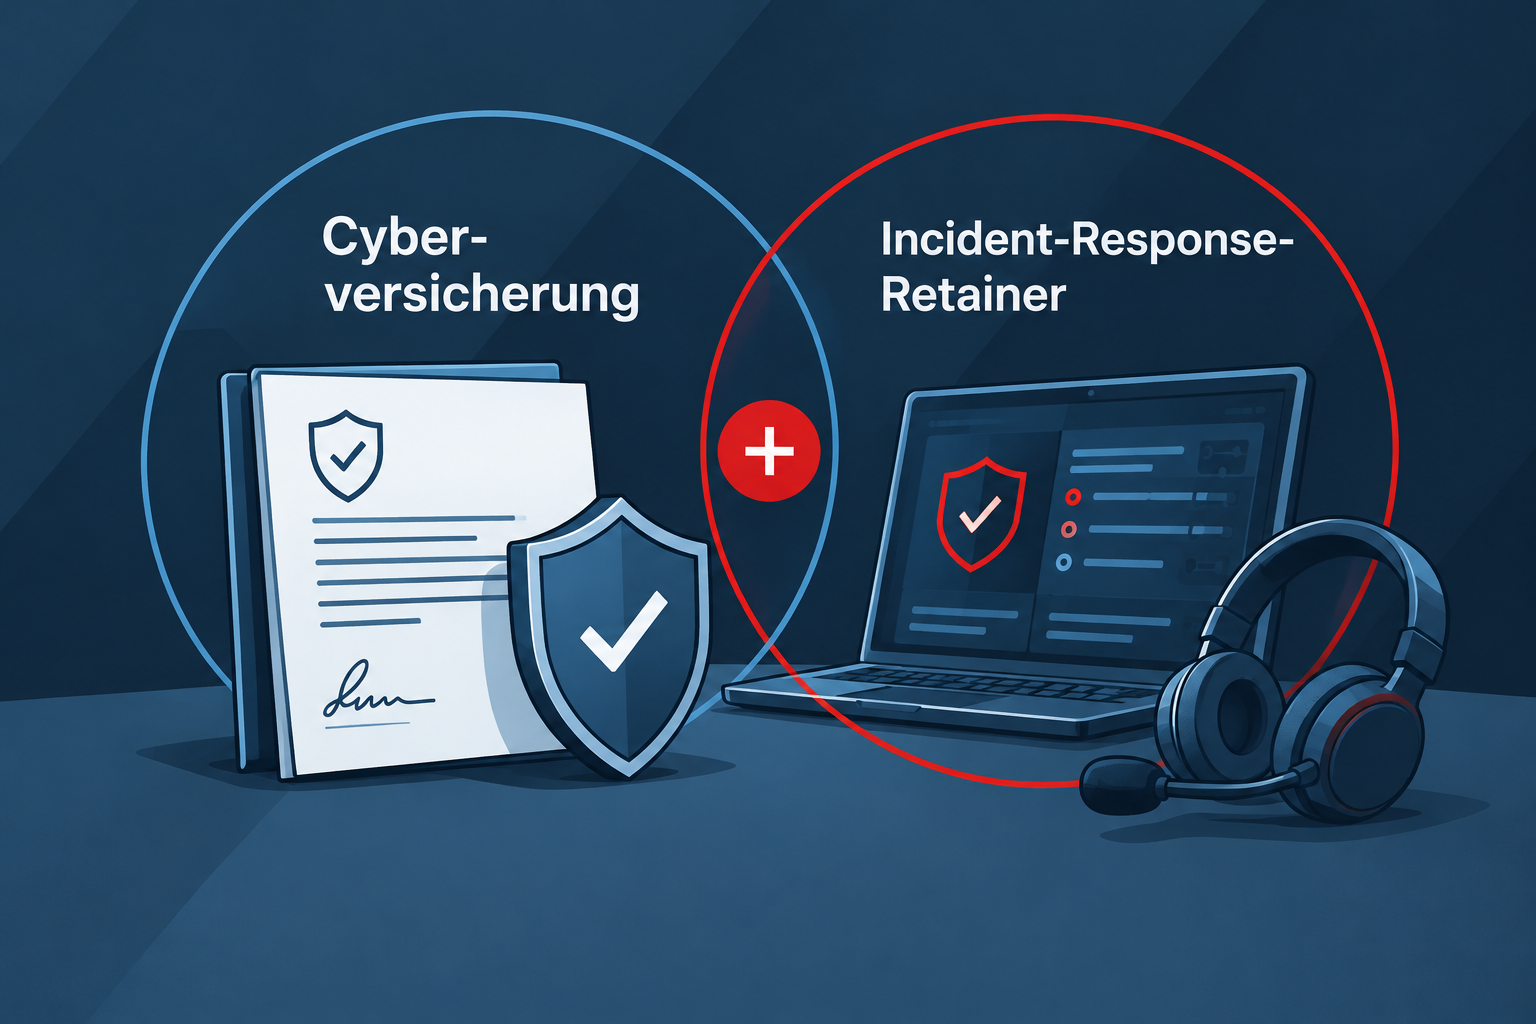
Ein Grund dafür: Viele Unternehmen erfüllen schlicht nicht die Mindestanforderungen, die Versicherer heute verlangen. Und selbst wer eine Police hat, ist damit noch lange nicht auf den Ernstfall vorbereitet. Genau hier kommt eine zweite, oft verwechselte Absicherung ins Spiel: der Incident-Response-Retainer.
Was Versicherer heute wirklich sehen wollen
Ein ausgefüllter Fragebogen reicht längst nicht mehr. Versicherer verlangen handfeste Nachweise: Multi-Faktor-Authentifizierung, eine funktionierende Netzwerksegmentierung, klare Zugriffsregeln und einen dokumentierten Notfallplan. Laut GDV verfügt nach Einschätzung der Versicherer aktuell nur etwa ein Drittel der deutschen Unternehmen über ausreichende Schutzmaßnahmen, fehlende Basics wie Backups oder Notfallpläne sind einer der Hauptgründe, warum Unternehmen am Ende unversichert dastehen.
International bestätigt eine Analyse von Zero Networks diesen Trend: Rund 75 Prozent der Versicherer prüfen inzwischen die Segmentierungsreife eines Unternehmens. Nachgeprüft wird das aber selten vor Ort. Der Nachweis läuft meist über Selbstauskunft und einen automatisierten Scan, eine eigene technische Prüfung der Infrastruktur nimmt der Versicherer in der Regel nicht vor.
Stabile Preise, aber nur für die Gut-Vorbereiteten
Wer die Mindestanforderungen erfüllt, kann 2026 sogar aufatmen: Laut Versicherungsmagazin bleiben die Prämien stabil, teils sinken sie sogar. Makler warnen aber ausdrücklich davor, die Anforderungen deshalb aufzuweichen, sonst drohe schnell wieder eine neue Welle an Schadensfällen. Mit anderen Worten: Der Preis ist nicht mehr die größte Hürde, die eigene Vorbereitung ist es.
Zwei Instrumente, zwei Jobs
| Cyberversicherung | Incident-Response-Retainer | |
|---|---|---|
| Vertragsabschluss | Meist schnell, über Selbstauskunft und Scan | Gründliches Onboarding mit echtem Blick in die Infrastruktur |
| Prüfung der IT | Keine eigene technische Prüfung durch den Versicherer | Team kennt die Systeme im Detail, bevor etwas passiert |
| Reaktion im Ernstfall | Abhängig vom Vertrag, oft Verzögerung bei der Dienstleisterwahl | Vertraglich fixierte Reaktionszeit, sofort einsatzbereit |
| Was es abdeckt | Finanzielle Folgen: Betriebsausfall, Wiederherstellung | Operative Soforthilfe: Eindämmung, Analyse, Wiederherstellung |
| Kostenrahmen | Bis zur Deckungssumme, abzüglich Selbstbehalt und möglicher Ausschlüsse | Meist feste monatliche Gebühr |
Dass eine Versicherung trotzdem nicht automatisch zahlt, zeigt ein bekannter Fall: Nach dem NotPetya-Angriff 2017 verweigerte der Versicherer Zurich die Zahlung an den Lebensmittelkonzern Mondelez zunächst mit Verweis auf eine Kriegsausschlussklausel. Der Streit um rund 100 Millionen US-Dollar zog sich über Jahre und endete erst 2022 mit einer außergerichtlichen Einigung, wie The Record berichtete. Eine Police ist eben kein Ersatz für die Fähigkeit, selbst schnell zu handeln.
Nicht entweder oder, sondern beides
Ein Incident-Response-Plan ist ohnehin fast immer Bedingung für die Police. Ein Retainer liefert diesen Nachweis nicht nur auf Papier, sondern als geprüfte, einsatzbereite Fähigkeit. Die Frage ist also selten Versicherung oder Retainer, sondern wie beide zusammen die eigene Lücke schließen.
Mit dem Notfallservice-Vertrag bietet DigiFors eine Möglichkeit, diese Reaktionsfähigkeit unabhängig vom Ausgang einer Versicherungsprüfung vertraglich abzusichern, als Ergänzung zu einer bestehenden Cyberpolice.
Vorbereitet statt nur versichert
Ob akuter Verdacht oder laufender Angriff: Das Incident Response Team von DigiFors analysiert, dämmt ein und unterstützt bei der Wiederherstellung, forensisch fundiert und gerichtsverwertbar dokumentiert.