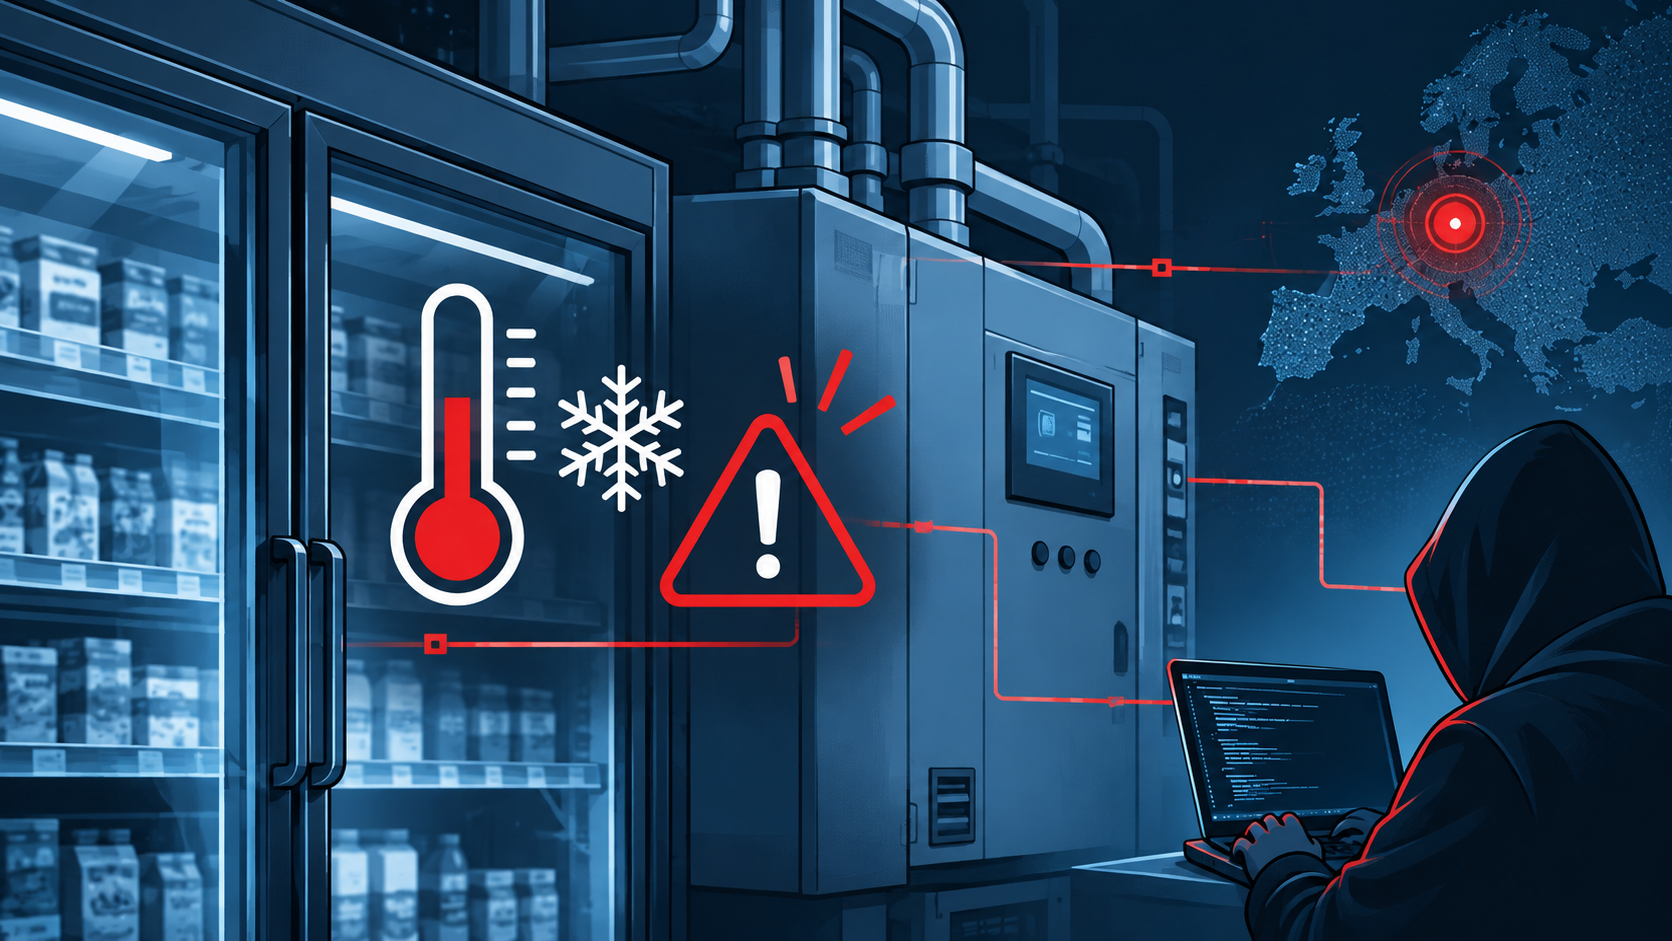
Seit Ende Oktober 2026 melden Behörden in mehreren europäischen Ländern Angriffe auf Kühlanlagen und Temperatursteuerungen im Einzelhandel. Auch in Deutschland wurden entsprechende Vorfälle bekannt, etwa in Nordrhein-Westfalen und Bayern. Das BSI hatte schon zuvor dazu aufgerufen, aus dem Internet erreichbare Steuerungsanlagen nach dem Stand der Technik abzusichern. Die Angriffe blieben nicht auf den Handel beschränkt: Anfang November beeinträchtigte ein Angriff auf einen externen Kühltechnik-Zulieferer mit Wartungszugang die Überwachungssysteme an drei Standorten des französischen Blutspendedienstes EFS.
Für Unternehmen zählt dabei vor allem eines: In den bislang bekannten Fällen nutzten die Angreifer keine raffinierte neue Angriffstechnik, sondern altbekannte und vermeidbare Schwachstellen wie offene Verwaltungsoberflächen, Standardpasswörter oder kompromittierte Wartungszugänge.
Keine neue OT-Lücke, nur spät beachtet
Drei Wochen bevor die Angriffe öffentlich wurden, am 20. Oktober 2026, veröffentlichten Sicherheitsforscher von Claroty Team82 Schwachstellen in Kühlsteuerungen des Herstellers Danfoss, die in vielen Supermärkten und Kühlhäusern im Einsatz sind. Eine der Lücken (CVE-2025-41450, CVSS 8,2) erlaubte es, die Anmeldung über einen versteckten Tagescode zu umgehen, der sich allein aus dem aktuellen Datum berechnen lässt. Bei einer Suche mit der Suchmaschine Censys fanden die Forscher mehr als 2.700 Geräte, deren Verwaltungsoberfläche offen im Internet erreichbar war. Danfoss stellte im Oktober eine korrigierte Firmware bereit. Ob genau diese Lücken in den späteren Angriffen ausgenutzt wurden, ist nicht bestätigt. Die Forschung zeigt aber, wie verbreitet offen erreichbare Kühlsteuerungen zu diesem Zeitpunkt bereits waren.
Die tatsächlichen Angriffe betrafen mehrere unterschiedliche Controller-Hersteller, nicht nur ein einzelnes Modell, und die Wege hinein unterschieden sich im Detail. In den Niederlanden waren Anfang November mindestens 17 Betriebe betroffen, meist Metzgereien und kleine Läden, deren Anlagen ungesichert und mit Standardzugangsdaten am Internet hingen. Beim französischen Blutspendedienst lief der Zugriff dagegen nicht über eine Geräteschwachstelle direkt, sondern über den Wartungszugang des externen Kühltechnik-Zulieferers. Gemeinsam ist beiden Fällen, dass keine neue oder besonders ausgeklügelte Angriffstechnik nötig war, sondern seit Langem bekannte Grundprobleme: offene Fernzugänge, schwache Zugangsdaten und veraltete Technik.
Was für jede OT-Umgebung gilt, nicht nur für Kühlregale im Supermarkt
Am 5. November 2026 veröffentlichten CISA, FBI und drei weitere US-Behörden eine gemeinsame Warnung zu industriellen Kühl- und Kettenverfolgungssystemen. Die Empfehlungen richten sich an Kühltechnik, lassen sich aber auf jede vernetzte Betriebstechnik (OT) übertragen, von Gebäudeleittechnik bis Produktionssteuerung:
- Bedienoberflächen von Steuerungen nicht direkt ins Internet stellen. Ist Fernzugriff nötig, diesen über eine Firewall oder ein abgesichertes Gateway mit aktueller Firmware absichern.
- Betriebstechnik in ein eigenes Netzsegment trennen, getrennt vom Büronetz.
- Standardpasswörter sofort ändern und, wo möglich, phishingresistente Mehrfaktor-Anmeldung einsetzen.
- Firmware aktuell halten und Geräte am Ende ihres Lebenszyklus gezielt ersetzen.
- Zugriff auf bekannte Geräte und IP-Adressen beschränken (Allowlisting).
- Backups aktuell, extern und getrennt vom Netz vorhalten und regelmäßig testen.
- Protokollierung aktivieren und auswerten, auch wenn das Gerät selbst keine Logs liefert.
- Sollwertgrenzen festlegen und bei Abweichung automatisch Alarm auslösen.
Das BSI hatte schon vor den aktuellen Vorfällen dazu aufgerufen, aus dem Internet erreichbare Steuerungsanlagen nach dem Stand der Technik abzusichern. Keiner der acht Punkte erfordert spezielle Kühltechnik-Expertise. Es ist dieselbe Grundhygiene, die auch für jede andere vernetzte Anlage gilt.
Vom Kühlregal zur diplomatischen Frage: Für die OT-Sicherheit unerheblich
Am 9. November 2026 machte Frankreich eine dem iranischen Militärgeheimdienst Revolutionsgarden (IRGC) nahestehende Cybereinheit namens Shahid Kaveh für die Angriffe auf französische Supermärkte am 11. und 12. Oktober 2026 verantwortlich, bei denen Kühlsysteme ferngesteuert auf bis zu 50 Grad hochgeregelt wurden. Die Pariser Staatsanwaltschaft beantragte internationale Haftbefehle gegen den Anführer der Einheit und zwei mutmaßliche Stellvertreter.
Das deutsche Bundesinnenministerium hat sich dieser Zuordnung bislang nicht angeschlossen, die Ermittlungen dauern an. Das Auswärtige Amt stellt sich dennoch an die Seite Frankreichs, auch wenn es sich bislang nur um eine Einschätzung der französischen Regierung handelt.
Für die Sicherheitslage eines einzelnen Unternehmens ändert diese Debatte wenig. Die ausgenutzten Schwachstellen waren unabhängig von der Frage, wer am Ende dahintersteckt, seit Langem bekannt und mit einfachen Mitteln vermeidbar. Ob ein staatlicher Akteur oder ein gewöhnlicher Krimineller eine offene Verwaltungsoberfläche oder einen ungesicherten Wartungszugang findet, macht für die Absicherung keinen Unterschied.
Was das für die eigene OT-Notfallplanung bedeutet
Die meisten betroffenen Betriebe wussten vermutlich nicht, dass ihre Kühlsteuerung überhaupt aus dem Internet erreichbar war, bis der Vorfall es gezeigt hat. Das gilt nicht nur für Kühltechnik, sondern für Gebäudeleittechnik, Zutrittskontrolle oder Produktionssteuerung in jedem mittelständischen Unternehmen. Eine Bestandsaufnahme der eigenen OT-Systeme kostet im Vorfeld wenig, im akuten Vorfall dagegen viel Zeit, die dann fehlt.
Genau für diese Situation ist der Notfallservice-Vertrag von DigiFors ausgelegt. Betriebe, die ihn abgeschlossen haben, erreichen im Ernstfall direkt ein Team, das forensisch klärt, welche Systeme betroffen sind und welche Daten ein Angreifer tatsächlich einsehen oder verändern konnte, statt diese Fragen erst unter Zeitdruck mit einem neuen Dienstleister zu klären. Das umfasst auch die Unterstützung bei Meldepflichten gegenüber Behörden, die inzwischen für viele Branchen gelten. Wer die eigene Reaktionsfähigkeit vor einem Vorfall testen will, kann das im Rahmen des Vertrags ebenfalls tun.
Ob die eigene Betriebstechnik ähnliche Schwachstellen wie in den beschriebenen Fällen aufweist, lässt sich unabhängig davon mit einem OT-Penetrationstest von DigiFors klären, bevor es ein Angreifer tut.
OT-Systeme auf dem Prüfstand
in OT-Penetrationstest von DigiFors zeigt, ob Ihre Betriebstechnik ähnliche Schwachstellen hat wie in den beschriebenen Fällen.